Cybercriminalité PME France 2026 : Menaces et Protections Essentielles
Anúncios
Cybercriminalité en France : 4 Menaces Majeures pour les PME en 2026 et les Solutions de Protection Essentielles
Dans un paysage numérique en constante évolution, la cybercriminalité représente une menace croissante et omniprésente pour toutes les organisations, et les Petites et Moyennes Entreprises (PME) françaises ne font pas exception. Souvent perçues comme des cibles moins importantes que les grandes corporations, les PME sont en réalité des proies de choix pour les cybercriminels, qui exploitent leurs ressources limitées en matière de cybersécurité et leur manque de sensibilisation. En 2026, cette tendance devrait s’accentuer, avec l’émergence de nouvelles menaces et l’intensification des attaques existantes. Comprendre les risques et anticiper les évolutions est crucial pour la survie et la prospérité de toute PME.
Cet article a pour objectif d’éclairer les dirigeants de PME sur les quatre menaces majeures de cybercriminalité PME France qui domineront le paysage des risques en 2026. Nous explorerons la nature de ces menaces, leurs impacts potentiels et, surtout, les stratégies et solutions de protection concrètes pour y faire face. Il ne s’agit plus de savoir si une PME sera attaquée, mais quand. La préparation est donc la clé de la résilience.
Pourquoi les PME sont-elles des Cibles Privilégiées pour la Cybercriminalité ?
Avant d’aborder les menaces spécifiques, il est essentiel de comprendre pourquoi les PME sont si vulnérables. Contrairement aux grandes entreprises qui disposent de budgets conséquents et d’équipes dédiées à la cybersécurité, les PME sont souvent confrontées à plusieurs défis :
- Ressources Limitées : Manque de budget pour des solutions de sécurité avancées, des audits réguliers ou l’embauche d’experts en cybersécurité.
- Manque de Sensibilisation : Les employés et parfois même la direction ne sont pas toujours conscients des risques et des bonnes pratiques.
- Infrastructures Moins Robustes : Utilisation de systèmes informatiques obsolètes, de logiciels non mis à jour ou de configurations par défaut.
- Dépendance aux Services Tiers : Externalisation de services informatiques ou utilisation de solutions SaaS, ce qui peut introduire des vulnérabilités si les partenaires ne sont pas suffisamment sécurisés.
- Données Attractives : Même si les PME n’ont pas les mêmes volumes de données que les multinationales, elles détiennent des informations précieuses (données clients, informations financières, propriété intellectuelle) qui intéressent les cybercriminels.
- Chaîne d’Approvisionnement : Les PME peuvent servir de porte d’entrée pour atteindre de plus grandes entreprises avec lesquelles elles collaborent, faisant d’elles un maillon faible dans une chaîne de valeur plus large.
Ces facteurs combinés créent un environnement propice aux attaques, rendant la cybercriminalité PME France un enjeu majeur pour l’économie nationale.
Anúncios
Les 4 Menaces Majeures de Cybercriminalité pour les PME Françaises en 2026
1. Le Ransomware : Toujours Plus Sophistiqué et Ciblée
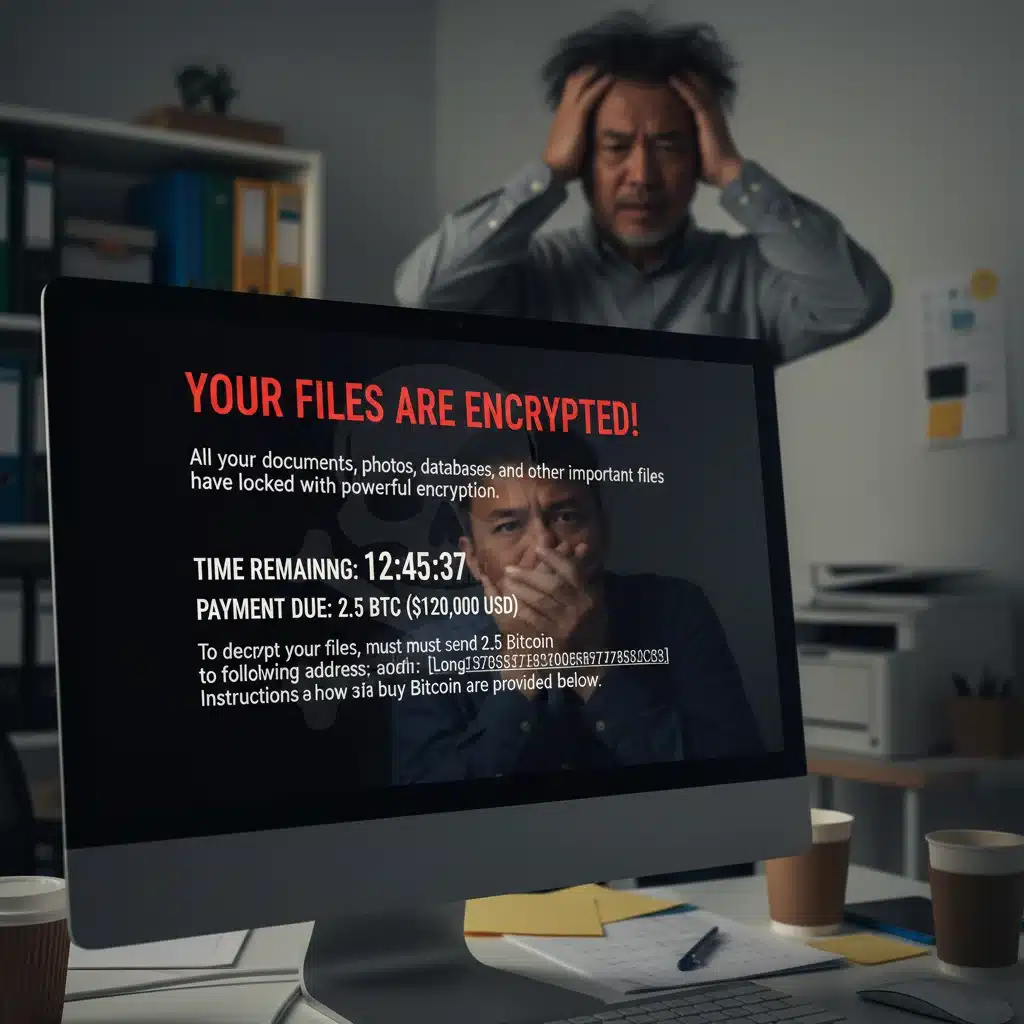
Le ransomware, ou rançongiciel, reste l’une des menaces les plus dévastatrices et lucratives pour les cybercriminels. En 2026, nous assisterons à une sophistication accrue de ces attaques, avec des méthodes plus ciblées et des pressions plus intenses sur les victimes.
Évolution de la Menace :
- Ransomware-as-a-Service (RaaS) : Le modèle RaaS démocratise l’accès aux outils de ransomware, permettant même à des acteurs moins expérimentés de lancer des attaques complexes.
- Double Extorsion : Au-delà du chiffrement des données, les cybercriminels voleront et menaceront de publier des informations sensibles si la rançon n’est pas payée. Cette pression psychologique et réputationnelle est particulièrement efficace.
- Triple Extorsion : Une nouvelle forme qui ajoute une couche de pression en ciblant les clients, partenaires ou fournisseurs de la victime, les menaçant de divulguer leurs données ou de perturber leurs opérations.
- Attaques Contre la Chaîne d’Approvisionnement : Les PME, en tant que fournisseurs, seront des cibles pour infiltrer de plus grandes entreprises. Une attaque contre une PME peut avoir des répercussions bien au-delà de sa propre structure.
- Ciblage des Systèmes de Sauvegarde : Les attaquants chercheront de plus en plus à compromettre et chiffrer les systèmes de sauvegarde pour empêcher toute récupération de données sans paiement de rançon.
Impacts sur les PME :
Un ransomware peut paralyser une PME en quelques heures. Les conséquences incluent la perte d’accès aux données essentielles, l’interruption des opérations commerciales, des pertes financières significatives (rançon, coût de récupération, perte de revenus), des dommages à la réputation et des sanctions réglementaires en cas de fuite de données personnelles (RGPD).
Solutions de Protection Contre le Ransomware :
- Sauvegardes Régulières et Externalisées : Mettre en place une stratégie de sauvegarde 3-2-1 (3 copies de données, sur 2 types de supports différents, dont 1 hors site et déconnectée). Tester régulièrement la restauration des sauvegardes.
- Logiciels Antivirus et EDR (Endpoint Detection and Response) : Des solutions de sécurité robustes capables de détecter et de bloquer les menaces avancées sur les points d’extrémité.
- Mises à Jour Systématiques : Appliquer les correctifs de sécurité dès leur publication pour tous les systèmes d’exploitation, applications et logiciels.
- Segmentation du Réseau : Isoler les différentes parties du réseau pour limiter la propagation d’un ransomware en cas d’infection.
- Sensibilisation des Employés : Former régulièrement le personnel à identifier les emails de phishing et les comportements à risque.
- Plan de Réponse aux Incidents : Développer et tester un plan clair pour savoir comment réagir en cas d’attaque par ransomware.
2. Le Phishing et l’Ingénierie Sociale : La Faiblesse Humaine Exploitée
Le phishing (hameçonnage) et l’ingénierie sociale restent les vecteurs d’attaque les plus courants et les plus efficaces, car ils ciblent le maillon le plus faible de la sécurité : l’humain. En 2026, ces techniques deviendront encore plus sophistiquées et difficiles à détecter.
Anúncios
Évolution de la Menace :
- Phishing et Spear-Phishing Hyper-Personnalisés : Les emails de phishing seront de plus en plus difficiles à distinguer des communications légitimes, utilisant des informations spécifiques à l’entreprise ou à l’individu cible (spear-phishing).
- Vishing (Phishing Vocal) et Smishing (Phishing par SMS) : Les cybercriminels utiliseront davantage les appels téléphoniques et les SMS pour obtenir des informations sensibles ou inciter à des actions dangereuses.
- Deepfakes et Intelligence Artificielle : L’IA sera utilisée pour créer des voix, des images ou même des vidéos “deepfake” plus convaincantes, rendant les tentatives d’ingénierie sociale encore plus crédibles, notamment pour des fraudes au président.
- Attaques Contre la Chaîne d’Approvisionnement par Ingénierie Sociale : Les attaquants cibleront les PME pour obtenir des accès à des partenaires plus grands via des informations obtenues par ingénierie sociale.
Impacts sur les PME :
Une attaque de phishing réussie peut mener à la compromission de comptes (email, bancaire), au vol de données d’identification, à l’installation de malwares (y compris des ransomwares), à des fraudes financières (fraude au virement, fraude au président) et à des fuites de données. Les conséquences financières et réputationnelles peuvent être désastreuses pour la cybercriminalité PME France.
Solutions de Protection Contre le Phishing et l’Ingénierie Sociale :
- Formation et Sensibilisation Continue : Organiser des sessions de formation régulières et des simulations de phishing pour éduquer les employés sur les signes d’une attaque et les bonnes pratiques.
- Authentification Multi-Facteurs (MFA) : Imposer la MFA pour tous les accès aux systèmes et applications critiques. Cela ajoute une couche de sécurité même si les identifiants sont volés.
- Filtres Anti-Spam et Anti-Phishing Avancés : Utiliser des solutions de sécurité email qui analysent les messages entrants pour détecter et bloquer les tentatives de phishing.
- Politiques de Sécurité Strictes : Mettre en place des politiques claires concernant la vérification des demandes de virement ou de changement d’informations bancaires, exigeant des vérifications multiples et hors ligne.
- Navigation Sécurisée : Utiliser des navigateurs web sécurisés et des extensions de sécurité qui bloquent les sites malveillants.
- Vigilance sur les Réseaux Sociaux : Sensibiliser les employés aux dangers de la divulgation d’informations personnelles ou professionnelles sur les réseaux sociaux, qui peuvent être utilisées pour l’ingénierie sociale.
3. Les Vulnérabilités des Logiciels Tiers et des Chaînes d’Approvisionnement
Les PME dépendent de plus en plus de logiciels tiers, de services cloud et de fournisseurs externes. Cette interconnexion crée de nouvelles vulnérabilités, car la sécurité d’une PME est aussi forte que le maillon le plus faible de sa chaîne d’approvisionnement numérique.
Évolution de la Menace :
- Attaques par la Chaîne d’Approvisionnement : Les cybercriminels cibleront les PME fournissant des services ou des logiciels à des entreprises plus grandes pour les utiliser comme point d’entrée. Une faille chez un fournisseur peut compromettre des dizaines ou des centaines de clients.
- Vulnérabilités dans les Logiciels Open Source et les Bibliothèques : L’utilisation généralisée de composants open source et de bibliothèques tierces dans le développement de logiciels introduit des risques si ces composants contiennent des failles non corrigées.
- Compromission des Services Cloud : Une mauvaise configuration ou une sécurité insuffisante des comptes cloud peut exposer des données sensibles ou offrir un point d’accès aux systèmes internes.
- Partenaires et Sous-Traitants : Les informations partagées avec des partenaires ou sous-traitants peuvent être compromises si ces entités n’ont pas un niveau de sécurité adéquat.
Impacts sur les PME :
La compromission via un tiers peut entraîner des fuites de données massives, des interruptions de service, des pertes financières et des atteintes à la réputation. Les PME peuvent être tenues responsables des failles de sécurité de leurs fournisseurs si elles n’ont pas effectué une diligence raisonnable suffisante, ce qui accentue les défis de la cybercriminalité PME France.
Solutions de Protection Contre les Vulnérabilités Tiers :
- Évaluation des Risques des Fournisseurs : Mettre en place un processus d’évaluation des risques pour tous les fournisseurs tiers ayant accès aux systèmes ou aux données de l’entreprise. Inclure des clauses de sécurité dans les contrats.
- Gestion des Patchs et des Mises à Jour : S’assurer que tous les logiciels tiers et systèmes d’exploitation sont régulièrement mis à jour et patchés.
- Principes du Moindre Privilège : Accorder aux fournisseurs et aux services tiers uniquement les accès et les privilèges nécessaires à l’exécution de leurs tâches.
- Surveillance et Journalisation : Surveiller l’activité des fournisseurs et des services tiers pour détecter toute activité suspecte ou non autorisée.
- Audit de Sécurité Régulier : Réaliser des audits de sécurité et des tests d’intrusion (pentests) sur les systèmes et applications, y compris ceux qui dépendent de tiers.
- Segmentation du Réseau : Isoler les systèmes et les données critiques des systèmes utilisés par des tiers pour limiter les dommages en cas de compromission.
4. Les Attaques sur les Systèmes de Données et d’Identité
Les données sont le nouvel or noir, et les identités numériques sont les clés qui y donnent accès. Les cybercriminels ciblent de plus en plus les bases de données et les systèmes de gestion des identités pour voler, modifier ou détruire des informations cruciales.
Évolution de la Menace :
- Attaques par Vol de Données d’Identification : Les identifiants de connexion (noms d’utilisateur, mots de passe) sont constamment ciblés via le phishing, le credential stuffing (utilisation de paires identifiant/mot de passe volées sur d’autres sites) ou l’exploitation de failles.
- Attaques par Injection SQL et XSS : Ces techniques classiques continuent d’être efficaces contre les applications web mal sécurisées, permettant d’accéder ou de manipuler les bases de données.
- Compromission des Systèmes de Gestion des Identités et des Accès (IAM) : Les systèmes IAM, s’ils sont mal configurés ou non protégés, peuvent devenir une porte d’entrée pour les attaquants.
- Attaques sur les API : Les interfaces de programmation d’applications (API) sont de plus en plus utilisées pour connecter des services, mais elles peuvent être des vecteurs d’attaque si elles ne sont pas correctement sécurisées.
- Menaces Internes : Les employés malveillants ou négligents peuvent représenter un risque significatif de fuite ou de vol de données.
Impacts sur les PME :
Le vol de données d’identification peut entraîner un accès non autorisé à l’ensemble du système d’information de l’entreprise. Le vol de données clients (informations personnelles, bancaires) peut entraîner des amendes réglementaires (RGPD), une perte de confiance des clients, des litiges et des dommages irréparables à la réputation de l’entreprise. La modification ou la destruction de données peut paralyser les opérations et entraîner des pertes financières majeures. La cybercriminalité PME France s’attaque au cœur de l’entreprise : ses données.
Solutions de Protection Contre les Attaques de Données et d’Identité :
- Politique de Mots de Passe Forts et MFA : Imposer des mots de passe complexes, uniques et l’authentification multi-facteurs pour tous les comptes.
- Gestion des Accès et des Privilèges : Mettre en œuvre le principe du moindre privilège, en accordant aux utilisateurs uniquement les droits d’accès nécessaires à leurs fonctions. Revoir régulièrement les privilèges.
- Chiffrement des Données : Chiffrer les données sensibles au repos (sur les serveurs) et en transit (lors des transferts).
- Surveillance des Bases de Données : Utiliser des outils de surveillance pour détecter les accès anormaux ou les tentatives d’injection SQL.
- Tests de Sécurité des Applications Web : Effectuer des audits de sécurité réguliers et des tests d’intrusion sur les applications web pour identifier et corriger les vulnérabilités.
- Gestion des Menaces Internes : Mettre en place des politiques de sécurité claires, des contrôles d’accès stricts et une surveillance des activités des employés pour prévenir les fuites de données accidentelles ou intentionnelles.
Stratégies Générales de Cybersécurité pour les PME en 2026
Au-delà des solutions spécifiques à chaque menace, une approche holistique de la cybersécurité est indispensable pour les PME. Voici quelques piliers essentiels :
1. Renforcer la Culture de la Cybersécurité
La sécurité informatique n’est pas uniquement une question technique, c’est avant tout une question humaine. Une PME avec une culture de cybersécurité forte est une PME résiliente face à la cybercriminalité PME France.
- Formation Continue : Éduquer régulièrement tous les employés, de la direction aux stagiaires, sur les dernières menaces et les bonnes pratiques. Les formations doivent être interactives et basées sur des scénarios réels.
- Sensibilisation aux Risques : Créer une prise de conscience collective des enjeux de la cybersécurité et des conséquences potentielles d’une attaque pour l’entreprise et les individus.
- Politiques Claires et Accessibles : Mettre en place des politiques de sécurité faciles à comprendre et à appliquer, couvrant l’utilisation des mots de passe, des appareils personnels, l’accès aux données, etc.
- Communication Transparente : Encourager les employés à signaler toute activité suspecte sans crainte de répercussion.
2. Investir dans des Solutions Technologiques Adaptées
Les PME n’ont pas toujours les moyens des grandes entreprises, mais il existe des solutions de cybersécurité adaptées à leurs budgets et leurs besoins.
- Protection des Points d’Extrémité (EDR/XDR) : Des solutions avancées d’antivirus et de détection/réponse sur les postes de travail et serveurs.
- Sécurité des Emails : Filtres anti-spam, anti-phishing, et solutions de protection des emails pour prévenir les attaques par ce vecteur.
- Gestion des Identités et des Accès (IAM) : Des systèmes pour gérer les utilisateurs, leurs rôles et leurs privilèges de manière centralisée et sécurisée.
- Pare-feu de Nouvelle Génération (NGFW) : Pour filtrer le trafic réseau et bloquer les menaces.
- Solutions de Sauvegarde et de Récupération Après Sinistre (DRP) : Indispensables pour se prémunir contre la perte de données.
- Systèmes de Détection et Prévention d’Intrusion (IDS/IPS) : Pour surveiller le réseau et bloquer les tentatives d’intrusion.
3. Adopter une Approche Proactive et Préventive
Attendre qu’une attaque se produire est une stratégie vouée à l’échec. La proactivité est essentielle.
- Audits de Sécurité Réguliers : Faire évaluer son système d’information par des experts externes pour identifier les vulnérabilités.
- Tests d’Intrusion (Pentests) : Simuler des attaques pour tester la robustesse des défenses.
- Veille Technologique et Réglementaire : Se tenir informé des dernières menaces et des évolutions des réglementations (ex: RGPD, NIS 2).
- Plan de Réponse aux Incidents : Élaborer et tester un plan détaillé sur la manière de réagir en cas d’incident de sécurité (qui contacter, quelles actions entreprendre, comment communiquer).
- Cyber-Assurance : Envisager une assurance cyber pour couvrir les coûts liés à une attaque (rançon, frais de récupération, pertes d’exploitation, frais juridiques).
4. Collaborer avec des Experts en Cybersécurité
Les PME n’ont pas toujours les compétences en interne. Faire appel à des prestataires spécialisés est une solution efficace.
- MSSP (Managed Security Service Providers) : Déléguer la gestion de la sécurité à des experts qui peuvent surveiller, détecter et répondre aux menaces 24h/24 et 7j/7.
- Consultants en Cybersécurité : Pour des audits ponctuels, des conseils stratégiques ou la mise en place de plans de sécurité.
- Partenariats Technologiques : Travailler avec des éditeurs de logiciels de sécurité reconnus.
Le Cadre Réglementaire et la Cybercriminalité PME France
En France et en Europe, le cadre réglementaire se durcit. Le Règlement Général sur la Protection des Données (RGPD) impose des obligations strictes en matière de protection des données personnelles. La directive NIS 2, dont la transposition en droit français est attendue, étendra le champ d’application des obligations de cybersécurité à un plus grand nombre d’entités, y compris de nombreuses PME jugées essentielles ou importantes. Le non-respect de ces réglementations peut entraîner des amendes substantielles, en plus des dommages causés par une attaque. Les PME doivent donc non seulement se protéger des cybercriminels, mais aussi se conformer aux exigences légales.
Les autorités françaises, telles que l’ANSSI (Agence Nationale de la Sécurité des Systèmes d’Information) et la CNIL (Commission Nationale de l’Informatique et des Libertés), fournissent des ressources et des guides précieux pour aider les PME à renforcer leur cybersécurité et à se conformer à la réglementation. Il est crucial de consulter ces ressources et de se tenir informé des évolutions.
Conclusion : Anticiper pour Mieux Protéger l’Avenir des PME Françaises
En 2026, la cybercriminalité PME France ne sera pas une menace lointaine, mais une réalité quotidienne pour de nombreuses entreprises. Les rançongiciels sophistiqués, le phishing hyper-personnalisé, les vulnérabilités de la chaîne d’approvisionnement et les attaques sur les données d’identité constitueront les principaux défis. Cependant, la fatalité n’est pas une option.
En adoptant une approche proactive et multicouche, en investing dans la formation des employés, en déployant des solutions technologiques adaptées et en collaborant avec des experts, les PME françaises peuvent considérablement réduire leur exposition aux risques. La cybersécurité doit être perçue non pas comme un coût, mais comme un investissement essentiel pour la pérennité, la réputation et la compétitivité de l’entreprise dans le paysage numérique de demain.
Il est temps pour chaque dirigeant de PME de prendre la mesure de ces enjeux et d’intégrer la cybersécurité au cœur de sa stratégie d’entreprise. La protection de votre PME commence dès aujourd’hui.
Ressources Utiles pour les PME :
- ANSSI : L’Agence Nationale de la Sécurité des Systèmes d’Information propose de nombreux guides et recommandations pour les PME.
- Cybermalveillance.gouv.fr : Une plateforme d’aide aux victimes de cybermalveillance et de sensibilisation pour les entreprises et les particuliers.
- CNIL : Pour toutes les questions relatives à la protection des données personnelles et au RGPD.